手机号校验这件小事:E.164、国家码和「这个号码真的存在吗」
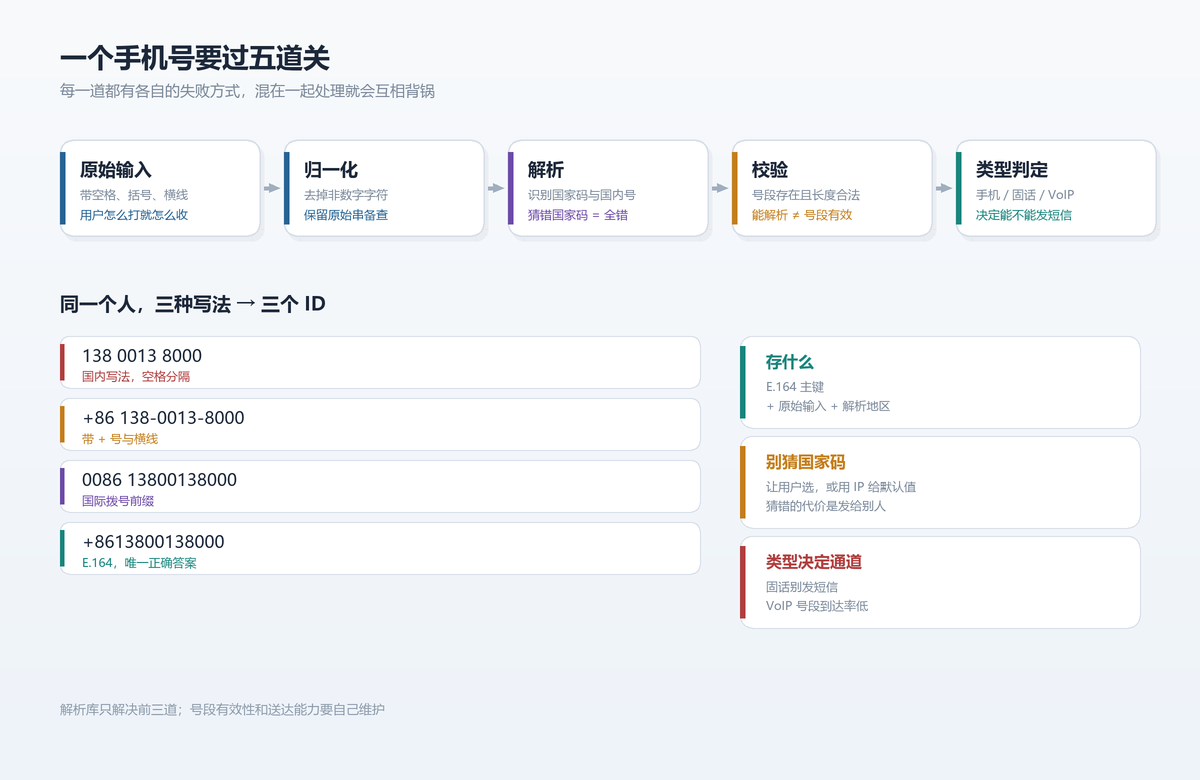
先讲一个几乎每个做过注册系统的团队都踩过的坑:同一个人,用三种写法注册了三次。
| 用户输入 | 你存进去的样子 | 结果 |
|---|---|---|
| 138 0013 8000 | 138 0013 8000 | 验证码能发,去重失效 |
| +86 138-0013-8000 | +86 138-0013-8000 | 发不出去 |
| +8613800138000 | +8613800138000 | 正常 |
三条记录、三个账号、三次营销短信,运营那边还以为是三个新用户。修起来不难,难的是先意识到「号码」是需要被解析的,而不是一坨字符串。
一、E.164:唯一的正确答案
ITU 的 E.164 只规定了一件事:以加号开头,加号后是国家码,再后面是国内号码,总长度不超过 15 位,中间不带任何空格、横线、括号。
- 中国手机号:
+8613800138000 - 美国手机号:
+14155552671 - 英国手机号:
+447911123456(去掉国内写法里的第一个 0)
注意最后一条:各国的「国内号码」规则并不一样,有的要去掉前导 0,有的国家码本身就是 1 到 3 位变长。这就是为什么这件事不该自己写正则——世界上有两百多个国家码和上千条号段规则,还每季度在变。
工程上只需要记住两条:存储永远是 E.164;展示永远按用户所在地区的习惯格式化。存的是标准,看的是习惯,两者分开。
二、三层校验,不能混为一谈
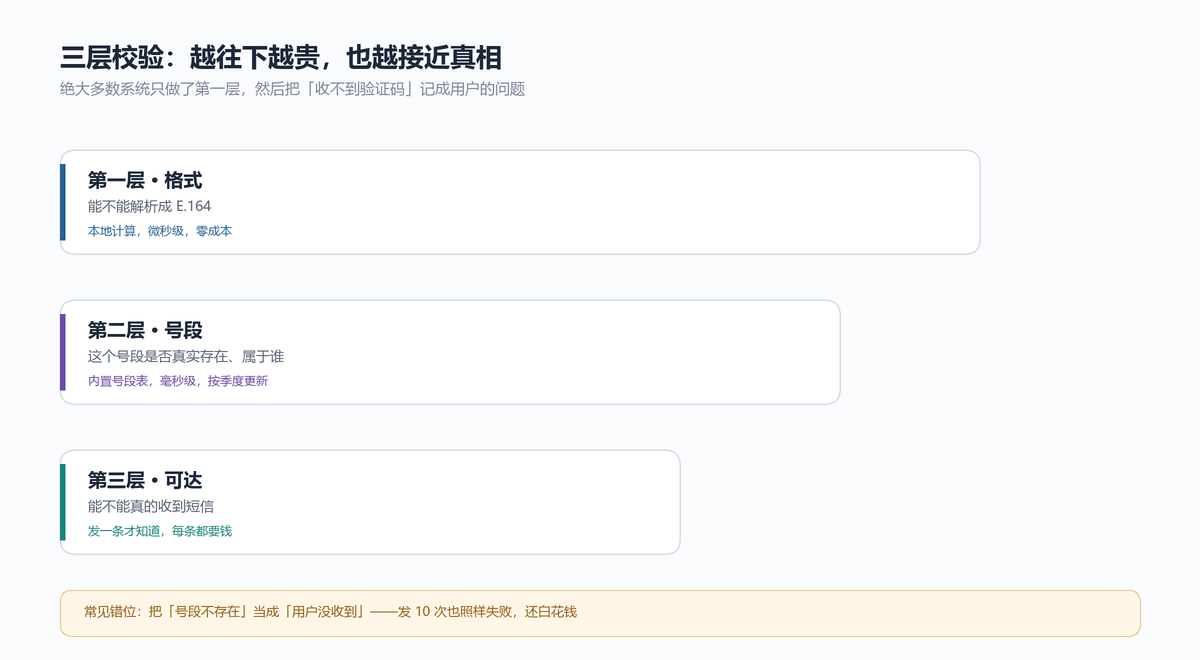
- 第一层,格式:能不能解析成一个合法的 E.164。本地计算,微秒级,零成本。这一层只是「长得像」。
- 第二层,号段:这个号的号段是否真实存在、属于哪家运营商、是手机还是固话。靠内置号段表,毫秒级,需要按季度更新。
- 第三层,可达:能不能真的收到短信。这一层没有本地办法,只能发一条试试——它本质上是验证码在做的事,不是校验在做的事。
线上事故里最常见的一种错位,就是把第二层的失败记成第三层的问题:「用户说没收到」→ 反复重发 → 钱花了、用户更烦了。实际上那个号段早就停用了,发一百次也一样。发送失败的错误码怎么分类,见验证码短信发送失败的原因。
三、一个号码要过五道关
四、解析这件事,别自己写
这一族工具里,最主流的是 Google 的 libphonenumber(18,358 星,Apache-2.0),Java / C++ / JS 三套实现,号段元数据跟着各国运营商更新。其他语言的移植也都很成熟:
| 项目 | 星数 | 协议 | 场景 |
|---|---|---|---|
| libphonenumber | 18,358 | Apache-2.0 | Java / C++ / JS 的官方实现 |
| intl-tel-input | 8,264 | MIT | 前端输入控件,带国家选择与实时格式化 |
| python-phonenumbers | 3,780 | Apache-2.0 | Python 移植,服务端校验首选 |
| libphonenumber-js | 3,003 | MIT | 体积更小的 JS 重写,前端友好 |
它能做的事比多数人以为的多:解析、格式化(E.164 / 国际 / 国内 / RFC 3966)、判断号码类型、判断是否有效、生成示例号码、拿到运营商与归属地。前端用它做输入时的实时格式化,用户敲 13800138000,输入框自动变成 138 0013 8000,体验立刻不一样。
五、五个必须定下来的工程细节
- 国家码不要猜。让用户选,或者用 IP 给一个默认值再让他确认。猜错的代价不是报错,是发给别人。
- 存三个字段:E.164 主键、用户原始输入、解析出来的地区码。原始输入在排查时是无价之宝。
- 先粗筛再精解:长度和前缀不合法直接拒,省掉一次解析库调用。批量导入几十万条时差别很明显。
- 号码类型决定通道:固话不要发短信,VoIP 号段的到达率天然低,这两类要么改语音验证,要么直接拒绝注册。
- 别把运营商写死:携号转网普及之后,「138 开头就是移动」这种判断已经不可靠,运营商信息要用解析库的实时结果。
六、号段里那些看不见的坑
- 虚拟运营商号段:国内的 170 / 171 等号段属于虚商,部分平台的到达率和风控评级都偏低,有些短信通道会直接拦。
- VoIP 号段:美国的 +1 有大量 VoIP 段,注册时挡不住,但发验证码基本石沉大海。
- 港澳台与海外华人:+852、+853、+886 的格式和内地差别大,前端如果只按 11 位数字校验,这些人一个都注册不了。
- 号码回收:运营商会把停用号码重新放号。一个三年没登录的账号,它的绑定号码现在可能属于另一个人——这就是为什么要做「长期不登录就要求重新验证」。
七、别用「发条短信试试」当校验
有人会想:校验号码最简单的方法不就是发一条试试吗?三个理由不要这么做:
- 成本:每条都要钱,一条几分,十万次就是几千块,具体口径见短信成本核算;
- 你在给别人当枪:接口一旦能被随意调用,就变成了短信轰炸器,你的通道会被封、账单会爆;
- 它并不能证明归属:只能证明「这个号现在能收短信」,不能证明「这个号是他的」。真正证明归属的是「他收到并把验证码填回来」——也就是验证码本身。
所以正确的结构是:解析在前,验证码在后。解析挡掉格式错误和无效号段,验证码负责证明归属,两件事各司其职。防刷与限频的完整做法见短信验证码防刷。
八、号码是个人信息,处理要当成敏感数据
- 日志脱敏:中间四位打码(
138****8000),排障用得上,泄露了也没法直接拿去用; - 加密存储:库里的号码字段至少做应用层加密,密钥与数据库分开管理;
- 导出要审计:谁在什么时候导出了多少条号码,必须留痕;
- 展示按需:后台列表默认打码,点了「查看完整」再解密,并且记录这次查看。
九、上线前的自查清单
- 库里所有号码是否已统一成 E.164,有没有历史脏数据;
- 前端输入是否做了实时格式化,国家码是否可选;
- 是否区分了「解析失败」和「号段无效」两种错误提示;
- 固话 / VoIP 号段是否已拦或已改走语音通道;
- 日志、导出、后台展示是否都做了脱敏与审计。
五条里最容易漏的是第三条:用户看到「号码格式不正确」时,如果其实是他选了错的国家码,他只会反复重试。
十、一句话总结
号码校验不是一道正则题,而是三道题:能不能解析、号段是否存在、能不能收到。前两道本地就能答,第三道只能交给验证码。把这三层分开,验证码的失败率会掉一大截——因为大部分「发送失败」其实在发之前就已经注定了。
评论